ثبت ۱۳۲ گزارش آسیبپذیری در دومین باگبانتی بلو؛ ۱.۷ میلیارد تومان جایزه به پژوهشگران امنیتی اختصاص یافت
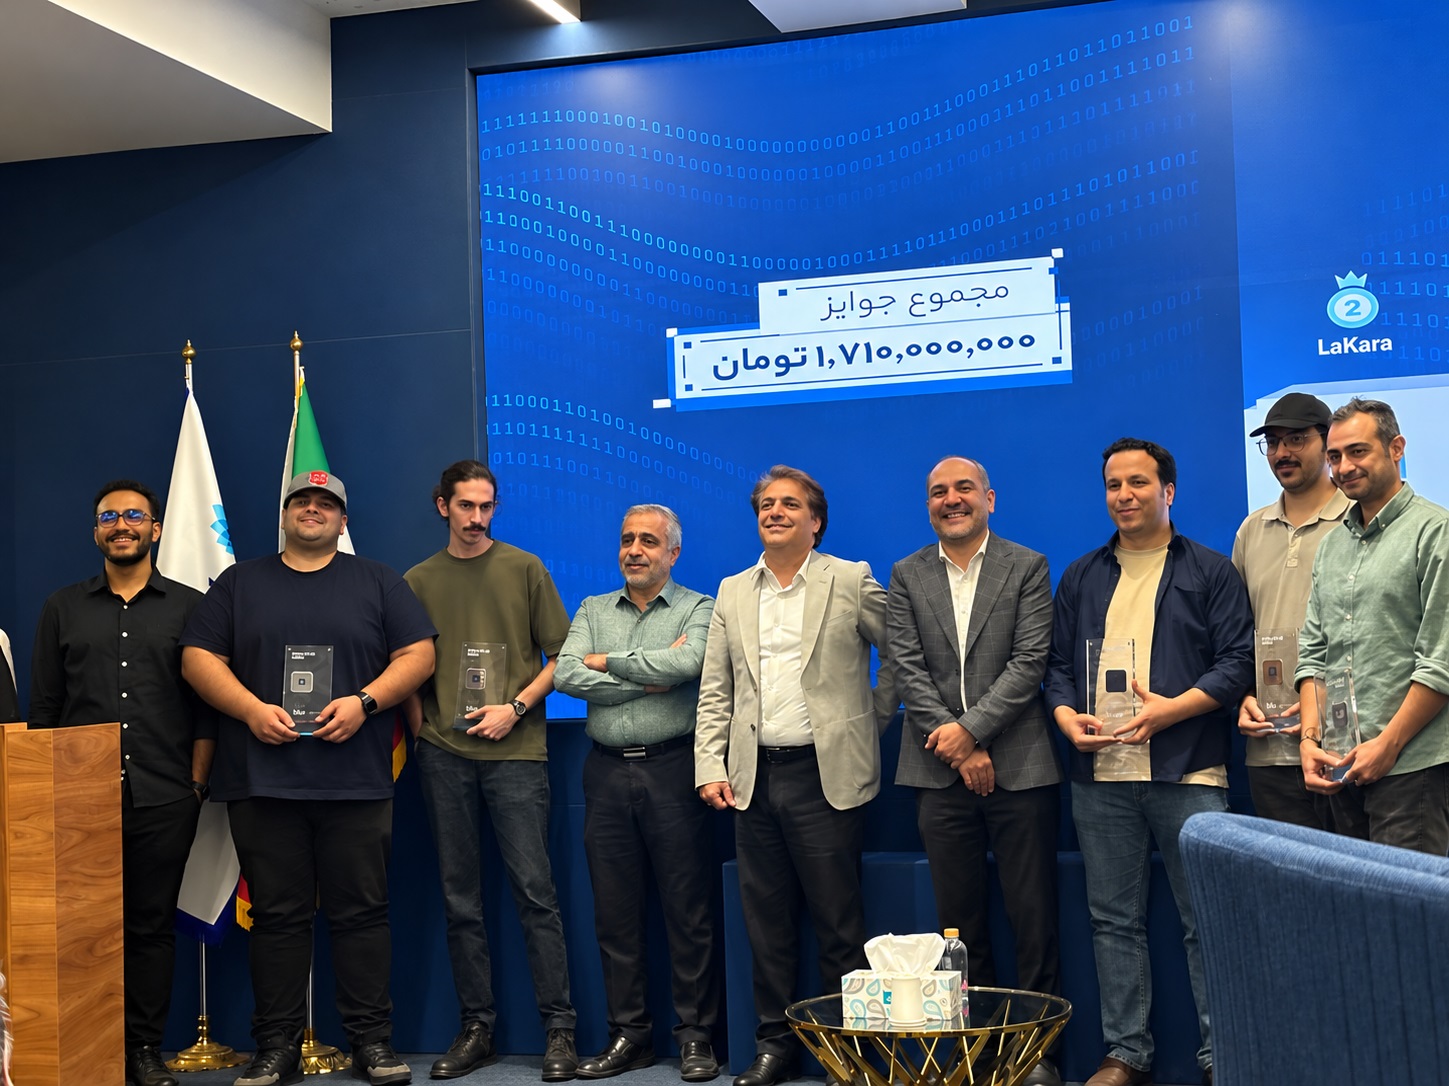
از مجموع گزارشهای ارائهشده، ۱۹ مورد معتبر و مشمول دریافت جایزه شناخته شدند و مجموع پاداشهای این دوره به یک میلیارد و ۷۱۰ میلیون تومان رسید. مدیران بلوبانک در مراسم اختتامیه این رویداد از برنامه توسعه بررسیهای امنیتی به بخشهای بیشتری از زیرساختهای این مجموعه خبر دادند.
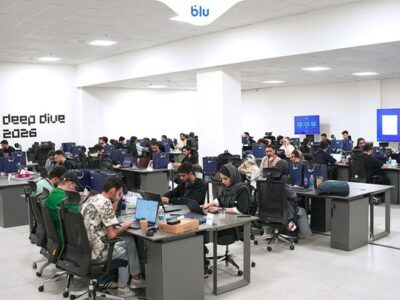
دومین رویداد باگبانتی بلوبانک با عنوان «blu Deep Dive 2026» در دو بخش رقابت آنلاین فتح پرچم (CTF) و بررسی امنیتی اپلیکیشن بلو برگزار شد. مرحله نخست این رویداد با حضور ۱۴۶۵ شرکتکننده آغاز شد و در ادامه، ۸۰ پژوهشگر برای حضور در مرحله بررسی آسیبپذیریهای اپلیکیشن انتخاب شدند.
این پژوهشگران در قالب ۲۵ تیم، طی دو روز بخشهای مختلف اپلیکیشن بلو را بررسی کردند و در مجموع ۱۳۲ گزارش از آسیبپذیریهای احتمالی ارائه دادند. پس از ارزیابی گزارشها، ۱۹ مورد واجد شرایط دریافت پاداش شناخته شدند.
در پایان این رقابت، تیمهای Samurais، Lakara و Mashtihunters بهترتیب رتبههای اول تا سوم را کسب کردند و بهعنوان تیمهای برگزیده دومین دوره باگبانتی بلو معرفی شدند.
این رویداد با هدف شناسایی آسیبپذیریهای احتمالی خدمات بانکداری دیجیتال و استفاده از ظرفیت پژوهشگران مستقل امنیت سایبری برگزار شد. در چنین برنامههایی، متخصصان امنیت در چارچوبی مشخص، محصولات و سامانههای یک مجموعه را بررسی میکنند و در ازای شناسایی و گزارش مسئولانه آسیبپذیریها پاداش دریافت میکنند.
مدیرعامل بلو: امنیت باید از مرحله طراحی محصول آغاز شود
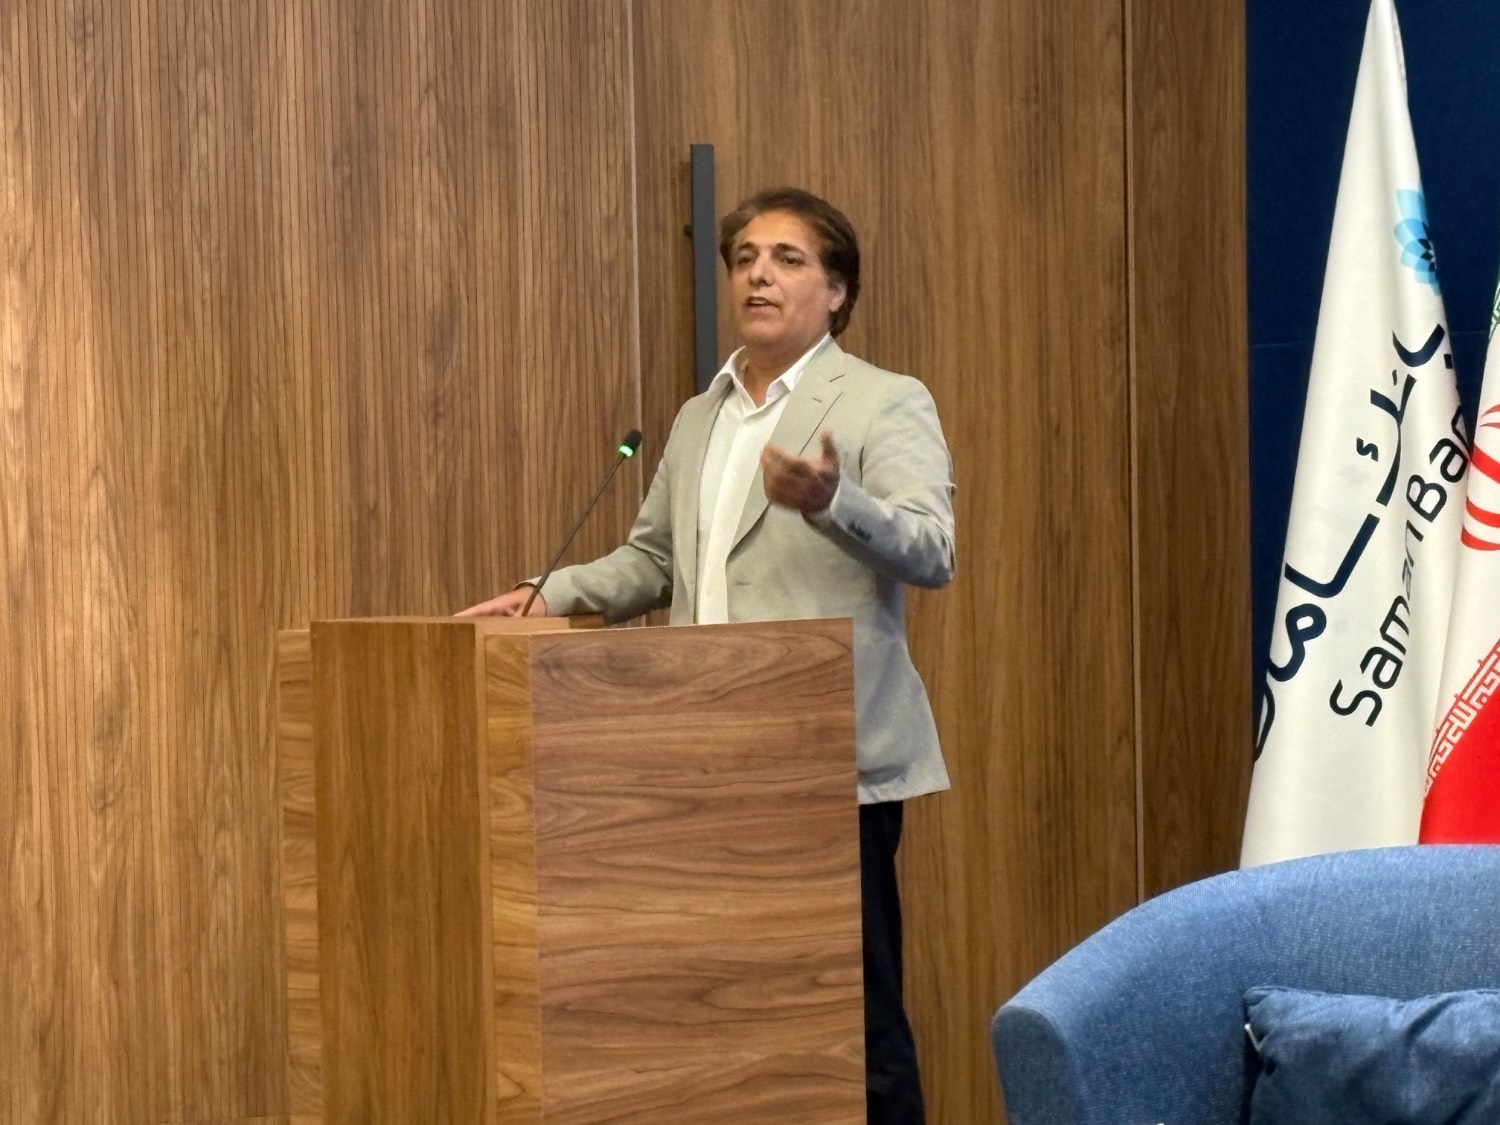
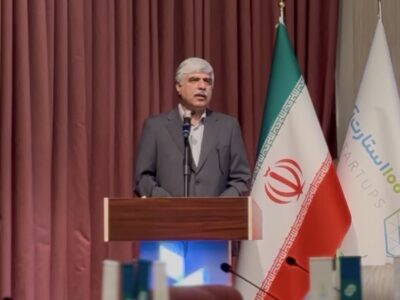
رضا حیدری، مدیرعامل بلوبانک سامان، در مراسم اختتامیه این رویداد با اشاره به اهمیت اعتماد کاربران در بانکداری دیجیتال، تأکید کرد که امنیت نباید بهعنوان مرحلهای جداگانه و پس از توسعه محصول در نظر گرفته شود.
او با اشاره به اعتماد ۲۸ میلیون نفر به بلو، توضیح داد که کاربران هنگام استفاده از خدمات بانکی، اطلاعات و دارایی خود را در اختیار مجموعه قرار میدهند و حفظ این اعتماد، مسئولیتی مستمر برای ارائهدهندگان خدمات مالی است.
حیدری در تشریح جایگاه امنیت در فرایند توسعه محصولات دیجیتال گفت: «اینطور نیست که یک اپ یا محصول درست کنیم و در نهایت امنیت را مثل ادویه به آن اضافه کنیم. این موضوع یک فرایند محسوب میشود؛ از طراحی و معماری، در حین توسعه و بعد از آن.»
به گفته او، توسعهدهندگان معمولاً مسیرهای پیشبینیشده استفاده کاربران از محصول را بررسی میکنند، اما پژوهشگران امنیتی میتوانند مسیرهای متفاوتی را شناسایی کنند که ممکن است در مراحل طراحی و توسعه مورد توجه قرار نگرفته باشند.
مدیرعامل بلو با اشاره به اهمیت گزارشهای ارائهشده از سوی پژوهشگران امنیتی تأکید کرد که شناسایی آسیبپذیری تنها نخستین مرحله از فرایند بهبود امنیت است و پس از دریافت گزارشها، بررسی و انجام اقدامات اصلاحی ضرورت دارد.
او در این زمینه گفت: «این گزارش تنها یک گزارش نیست؛ تازه شروع ماجراست. بعد از آن باید گزارش را بررسی کنیم، اقدام کنیم، آن را به اجرا ببریم و ببینیم چطور میتوانیم از این گزارشها به بهترین شکل استفاده کنیم.»
حیدری همچنین با اشاره به هزینههای جهانی برنامههای کشف آسیبپذیری، از اختصاص ۸۱ میلیون دلار به این حوزه در گزارش سال ۲۰۲۵ هکر وان خبر داد و تأکید کرد که هزینه شناسایی آسیبپذیریها را باید سرمایهگذاری برای افزایش امنیت و حفاظت از اعتماد کاربران دانست.
به گفته او، نتیجه فعالیت پژوهشگران امنیتی ممکن است مستقیماً برای کاربران قابل مشاهده نباشد، اما در افزایش اطمینان آنها هنگام انجام تراکنشها و استفاده از خدمات بانکی نقش دارد.
مدیر ارشد حسابرسی بلوبانک اعلام کرد که دومین باگبانتی با ساختاری متفاوت از دوره گذشته برگزار شد
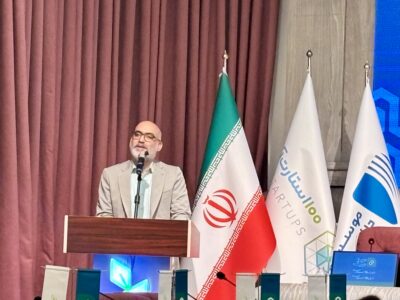
پریماه محمدپور، مدیر ارشد حسابرسی بلوبانک سامان، در ادامه مراسم با تشریح روند برگزاری دومین دوره باگبانتی، از تغییر شیوه انتخاب شرکتکنندگان نسبت به دوره گذشته خبر داد.
او توضیح داد که نخستین دوره این رویداد بهصورت عمومی برگزار شد، اما در دوره دوم، ساختار رقابت تغییر کرد و مرحله بررسی امنیتی اپلیکیشن با حضور پژوهشگران دعوتشده انجام گرفت.
محمدپور در این زمینه گفت: «رویداد سال گذشته بهصورت عمومی برگزار شد و طیف متنوعی از هکرهای کلاهسفید و متخصصان امنیت سایبری در شناسایی چالشهای امنیتی احتمالی اپلیکیشن بلو به ما کمک کردند. امسال رویداد در دو بخش برگزار شد و باگبانتی، برخلاف سال گذشته، تقریبا بهصورت خصوصی و دعوتمحور بود.»
به گفته او، مرحله نخست با رقابت آنلاین CTF برگزار شد که در آن شرکتکنندگان باید مجموعهای از چالشهای امنیتی را در زمان مشخص حل میکردند.
در ادامه، پژوهشگران مرحله نهایی از میان سه گروه انتخاب شدند؛ متخصصان شناساییشده در رقابت CTF، شرکتکنندگان مؤثر دوره قبلی و افراد شناختهشده در جامعه امنیت سایبری.
مدیر ارشد حسابرسی بلوبانک اعلام کرد که در نهایت ۸۰ پژوهشگر در قالب ۲۵ تیم برای بررسی اپلیکیشن دعوت شدند و نتایج ارزیابی آنها به شناسایی ۱۹ گزارش معتبر منجر شد.
محمدپور درباره نتایج این مرحله گفت: «زحمات شرکتکنندگان به ارائه ۱۹ گزارش معتبر درباره اپلیکیشن منجر شد. این گزارشها ارزشمند بودند و لازم بود از ارائهدهندگان آنها تقدیر شود.»
او همچنین اعلام کرد که ساختار جوایز امسال نسبت به دوره گذشته تغییر کرده و پاداشهای بخش CTF بهصورت طلا در نظر گرفته شده است.
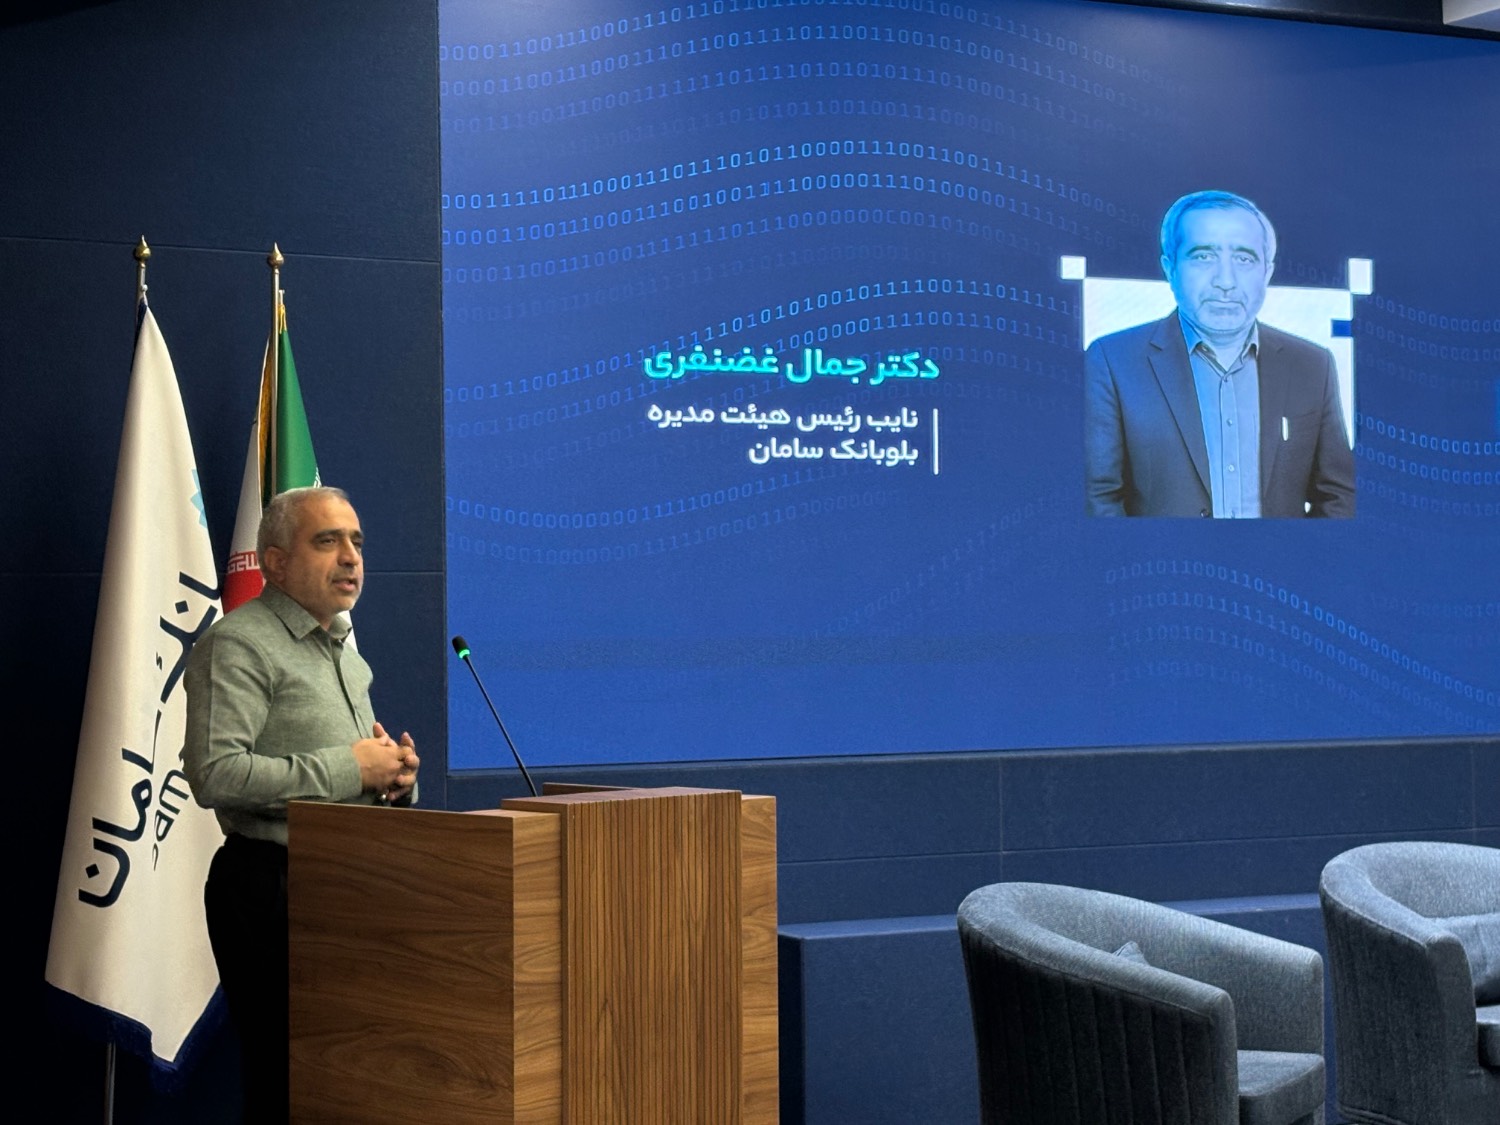
معاون ارشد فنی بلوبانک از گسترش برنامه باگبانتی به بخشهایی فراتر از اپلیکیشن خبر داد
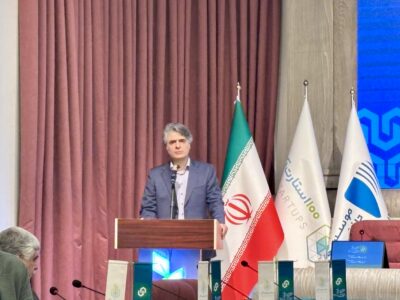
جمال غضنفری، معاون ارشد فنی بلوبانک، نیز در این مراسم با اشاره به تحول صنعت بانکداری و استفاده روزافزون از فناوریهایی مانند هوش مصنوعی، معماری میکروسرویس و خودکارسازی، بر ضرورت ارزیابی مداوم امنیت خدمات دیجیتال تأکید کرد.
او توضیح داد که توسعه فناوریهای جدید، در کنار افزایش سرعت ارائه خدمات و بهبود تجربه کاربران، میتواند دامنه آسیبپذیریهای احتمالی و مسیرهای حملات سایبری را نیز گسترش دهد.
غضنفری آزمون مستمر را یکی از الزامات حفظ امنیت و اعتماد کاربران دانست و گفت: «یکی از شروط لازم، آزمون مستمر است. برنامهای مانند باگبانتی یکی از شیوههایی است که با آن، خودمان را بهصورت ادامهدار در معرض آزمون قرار میدهیم.»
به گفته او، قرارگرفتن محصولات در معرض ارزیابی متخصصان مستقل ممکن است نگرانیهایی درباره آشکارشدن ضعفهای امنیتی ایجاد کند، اما شناسایی این مشکلات میتواند به اصلاح زیرساختها و افزایش تابآوری خدمات کمک کند.
معاون ارشد فنی بلوبانک همچنین از برنامه این مجموعه برای توسعه دامنه باگبانتی به بخشهایی فراتر از اپلیکیشن خبر داد. او توضیح داد که در دوره گذشته نیز چنین برنامهای مطرح شده بود، اما شرایط کشور و رویدادهای سال گذشته بر اجرای آن تأثیر گذاشت.
غضنفری درباره برنامههای آینده بلو گفت: «برنامه ما، عمقبخشی بیشتر به باگبانتی و گسترش آن به APIهای عمومی و غیرعمومی و سایر بخشهایی است که اپلیکیشن بلو در دسترس قرار میدهد.»
او همچنین به ضرورت آمادگی برای تحولات حوزه محاسبات کوانتومی و پساکوانتومی اشاره کرد و تدوین راهبردهای امنیتی متناسب با این تحولات را برای آینده بانکداری دیجیتال ضروری دانست.
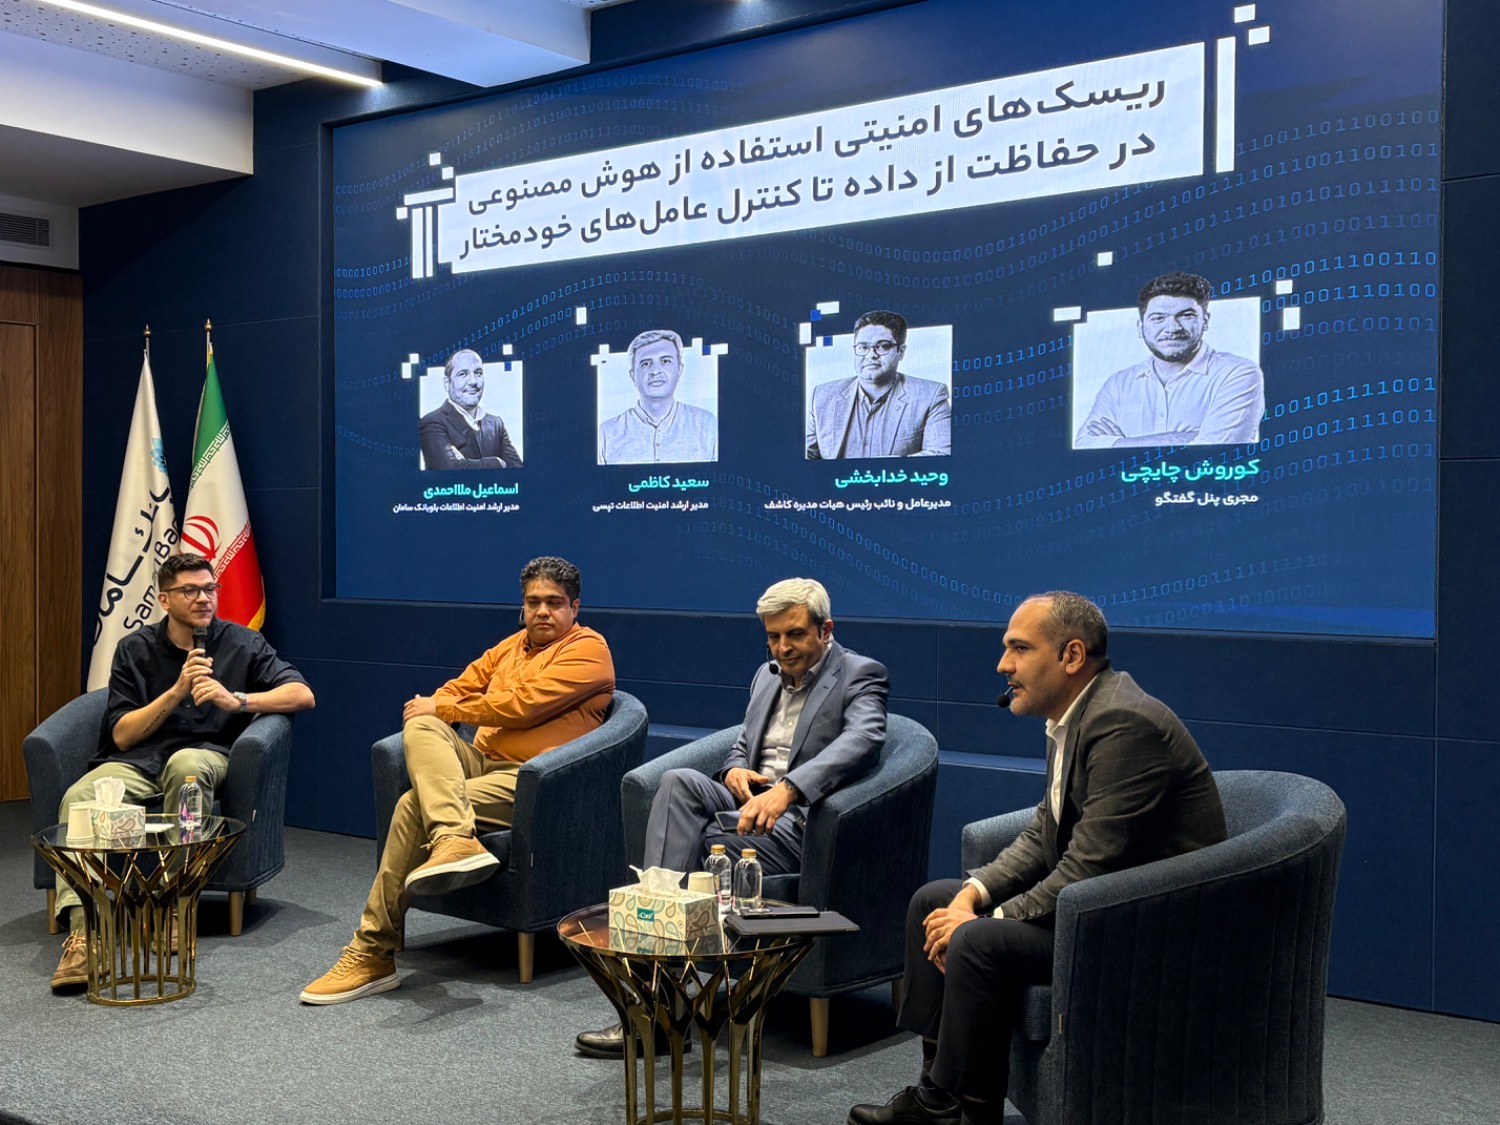
برخی نفوذهای سایبری به شبکه بانکی چند ماه پس از وقوع شناسایی شدهاند
در بخش دیگری از مراسم اختتامیه، پنلی با موضوع «ریسک امنیتی استفاده از هوش مصنوعی؛ از حفاظت از داده تا کنترل عاملهای خودمختار» برگزار شد. در این نشست، متخصصان امنیت سایبری درباره نقش هوش مصنوعی در حملات سایبری، حفاظت از اطلاعات کاربران و ضرورت بازنگری در روشهای دفاعی سازمانها گفتوگو کردند.
وحید خدابخشی، مدیرعامل و نایبرئیس هیئتمدیره شرکت کاشف، با اشاره به افزایش استفاده از هوش مصنوعی در حملات سایبری توضیح داد که این فناوری هم در اختیار مهاجمان و هم در اختیار تیمهای دفاعی قرار گرفته است.
او با اشاره به تجربه بررسی رخدادهای امنیتی در شبکه بانکی گفت: «در برخی موارد، نفوذ به سامانهها چند ماه پیش از شناسایی اتفاق افتاده است؛ موضوعی که نشان میدهد اتکا به روشهای واکنشی پس از وقوع حمله کافی نیست.»
به گفته خدابخشی، سازمانهای مالی باید علاوه بر پیشگیری از نفوذ، توانایی تشخیص سریع حملات، محدودکردن دامنه خسارت و بازگرداندن خدمات به وضعیت عادی را نیز تقویت کنند.
او همچنین تأکید کرد که با وجود توسعه ابزارهای امنیتی، همچنان فاصله قابلتوجهی تا اطمینان از توان مقابله با حملات مبتنی بر عاملهای هوشمند وجود دارد.
اسماعیل ملااحمدی، مدیر ارشد امنیت اطلاعات بلوبانک سامان، نیز در این نشست به استفاده پژوهشگران از ابزارهای هوش مصنوعی در جریان رویداد امسال اشاره کرد.
به گفته او، برخی چالشهای امنیتی با کمک این ابزارها سریعتر حل شدند و بخشی از فعالیت تیمها نیز بهصورت خودکار انجام گرفت. با این حال، استفاده از هوش مصنوعی به معنای حذف نقش متخصصان نبود و تحلیل نتایج همچنان به دانش فنی و مداخله انسانی نیاز داشت.
ملااحمدی کیفیت گزارشهای ارائهشده در دوره دوم را بهتر از دوره گذشته ارزیابی کرد و خودکارسازی بخشی از فعالیت پژوهشگران را یکی از عوامل مؤثر در این موضوع دانست.
در ادامه، سعید کاظمی، مدیر ارشد امنیت اطلاعات تپسی، به مخاطرات استفاده از ابزارهای هوش مصنوعی در سازمانها پرداخت و بر ضرورت محدودکردن سطح دسترسی این سامانهها به اطلاعات کاربران تأکید کرد.
او توضیح داد که در خدماتی مانند پشتیبانی مبتنی بر هوش مصنوعی، دسترسی ابزار باید به اطلاعات همان کاربر و همان نشست محدود باشد و نباید امکان دسترسی گسترده به دادههای سایر کاربران فراهم شود.
کاظمی همچنین استفاده کارکنان از حسابهای شخصی و اشتراکی، انتقال دادههای سازمانی به سرویسهای بیرونی و احتمال ورود بستههای نرمافزاری آلوده از طریق پیشنهادهای ابزارهای هوش مصنوعی را از مخاطراتی دانست که باید در سیاستهای امنیتی سازمانها مورد توجه قرار گیرند.
به گفته او، افزایش سرعت توسعه نرمافزار با کمک هوش مصنوعی، ضرورت خودکارسازی فرایندهای بررسی کد و شناسایی آسیبپذیریها را نیز بیشتر کرده است.

دیدگاهتان را بنویسید