راهبر امنیت وزارت ارتباطات:تابآوری سایبری با پایش مستمر تقویت میشود

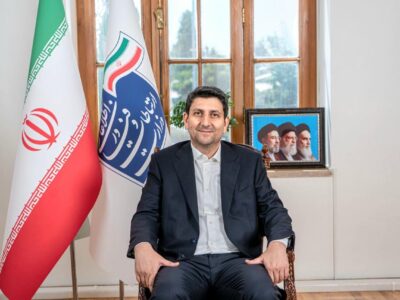
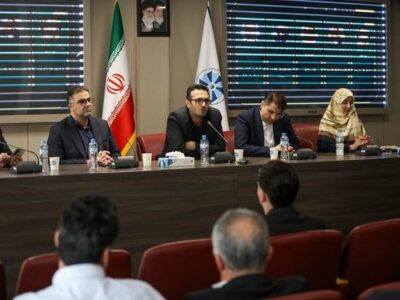
سومین نشست راهبر امنیت وزارت ارتباطات و فناوری اطلاعات به ریاست محمدحسین شیخی، راهبر امنیت وزارت ارتباطات و با حضور مسئولان دفاتر فناوری اطلاعات و امنیت سایبری و نمایندگان حراست سازمانهای تابعه روز چهارشنبه ۲۵ شهریور ۱۴۰۵ برگزار شد.
در این نشست، برنامه عملیاتی امنسازی و الزامات ارتقای سطح بلوغ امنیتی در سازمانهای تابعه وزارت ارتباطات و فناوری اطلاعات تشریح شد. همچنین بر ضرورت ایجاد هماهنگی و همافزایی میان مجموعههای زیرمجموعه برای ارتقای سطح تابآوری سایبری تأکید شد.
امنیت زیرساختهای فناوری اطلاعات در اولویت قرار گرفت
شیخی با اشاره به تحولات راهبردی کشور و افزایش تمرکز تهدیدات در حوزههای اقتصادی و سایبری، تأمین امنیت زیرساختهای فناوری اطلاعات را از مهمترین وظایف و مسئولیتهای سازمانهای تابعه وزارت ارتباطات دانست و بر ضرورت افزایش هوشیاری و تسریع در اجرای وظایف محوله تأکید کرد.
او همچنین خواستار همکاری مستمر سازمانهای تابعه با تیم «راهبر امنیت» و رعایت دقیق چارچوبها و الزامات ابلاغی از سوی نهادهای حاکمیتی شد و هماهنگی میان بخشهای مختلف را یکی از الزامات دستیابی به سطح مطلوب تابآوری سایبری عنوان کرد.
پایش مستمر، مبنای شناسایی آسیبپذیریها
راهبر امنیت وزارت ارتباطات بر ضرورت اتخاذ رویکردی مبتنی بر ارزیابی مستمر در حوزه امنیت سایبری تأکید کرد و گفت: «تمامی اقدامات امنیتی باید مبتنی بر ارزیابیهای مستمر، شناسایی دقیق نقاط ضعف و بر پایه نتایج حاصل از پایشهای انجامشده توسط تیم راهبر امنیت صورت گیرد.»
او افزود: «استمرار پایش وضعیت امنیتی سازمانها و ارزیابی نتایج اقدامات انجامشده، امکان شناسایی بهموقع آسیبپذیریها و اصلاح فرایندها را فراهم میکند و باید بهعنوان بخشی مستمر از برنامههای امنسازی مورد توجه قرار گیرد.»
یکسانسازی فرایندهای امنیتی در سازمانهای تابعه
در بخش پایانی این نشست، بر اهمیت یکسانسازی فرایندهای امنیتی در سازمانهای تابعه و انطباق کامل آنها با الزامات ابلاغی از سوی مرکز راهبردی افتای ریاستجمهوری تأکید شد.
به گزارش مرکز روابطعمومی و اطلاعرسانی وزارت ارتباطات و فناوری اطلاعات، بر اساس مباحث مطرحشده در این نشست، اجرای منسجم برنامههای عملیاتی امنسازی، ایجاد هماهنگی میان سازمانهای تابعه، تقویت حکمرانی امنیت سایبری و ارتقای آمادگی دفاعی، از محورهای اصلی برنامه راهبر امنیت وزارت ارتباطات و فناوری اطلاعات به شمار میرود.

دیدگاهتان را بنویسید